
Methodothek | Methodenbeschreibung
System-FMEA (S-FMEA)
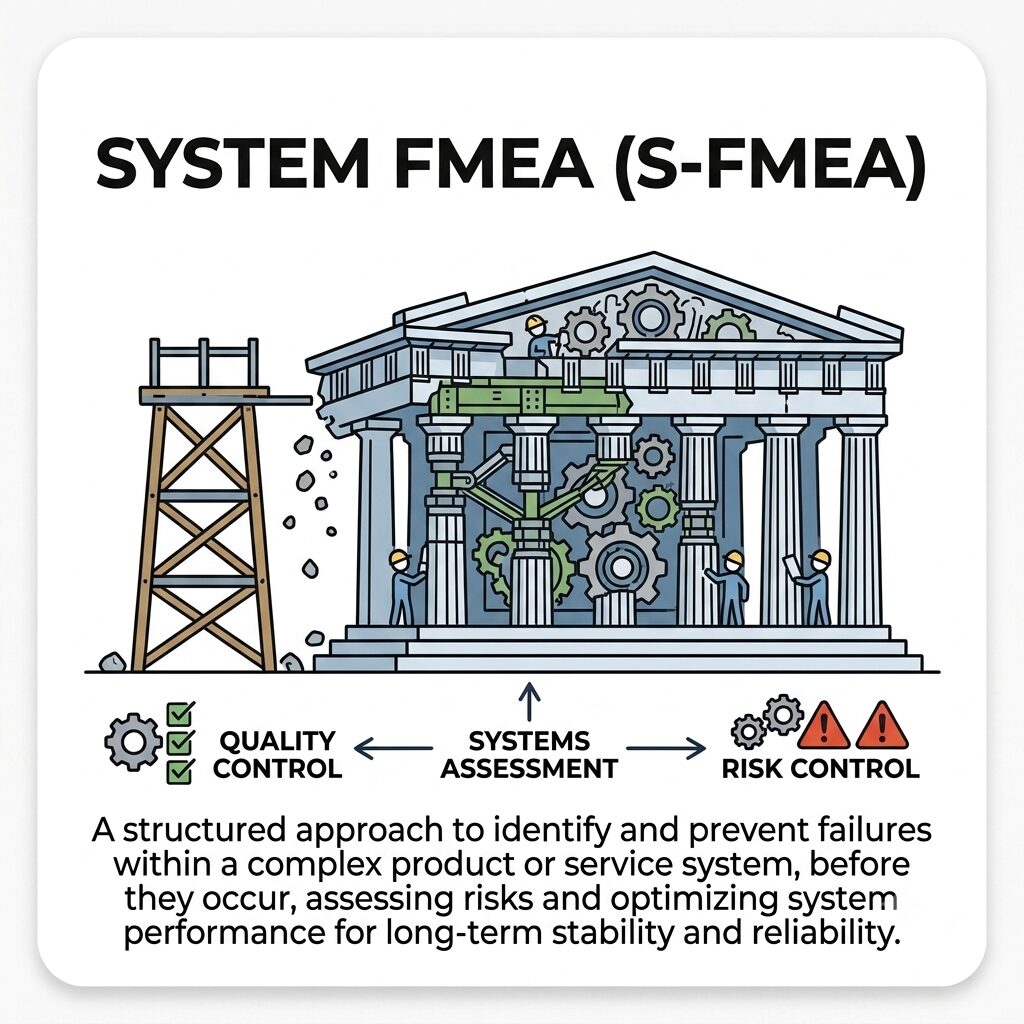
Die System-FMEA ist eine präventive, analytische Methode des Systems Engineering zur Identifikation und Bewertung potenzieller Fehler in komplexen Systemarchitekturen. Sie fokussiert sich exklusiv auf die logischen und physikalischen Schnittstellen zwischen Subsystemen, Software und Hardware, um emergentes Fehlverhalten frühzeitig abzusichern, bevor Komponenten im Detail konstruiert werden.
I. Fundament & Systematik
Komponenten perfekt zu konstruieren reicht nicht aus, wenn sie im Systemverbund nicht miteinander kommunizieren. Die System-FMEA zwingt Ingenieure, den Blick vom einzelnen Bauteil zu lösen und die Schnittstellen eiskalt zu analysieren. Sie vernichtet Integrationsrisiken auf dem Papier, lange bevor der erste Prototyp aus Hardware und Software in der Testkammer kollabiert.
Steckbrief & Key Facts
Kategorie
Risiko- & Qualitätsmanagementmethode
Schweregrad | Komplexität
Hoch (Erfordert abstraktes Denken auf Architekturebene, tiefes Verständnis des V-Modells und sichere Moderation nach dem AIAG und VDA Sieben-Schritte-Ansatz)
Investition | Ressourcen
Hoch (Lizenzen für relationale FMEA-Datenbanken und Bindung hochqualifizierter Systemarchitekten über mehrere Workshop-Tage)
Empfohlene Gruppengröße
4 bis 8 Personen (FMEA-Moderator, Systemarchitekt, Requirement Engineer, Hard- und Softwareentwickler)
Zeitaufwand
480 bis 2880 Minuten (Extrem abhängig von der Komplexität der Systemarchitektur und der Anzahl der definierten Schnittstellen)
Einsatzbereiche
Systems Engineering (Konzeptphase), Advanced Product Quality Planning (APQP), Funktionale Sicherheit (ISO 26262)
Brancheneinsatz
Branchenübergreifend unabdingbar bei komplexen mechatronischen Systemen, primär in der Automobilindustrie, Luftfahrt, Medizintechnik und im Anlagenbau.
Historie
Erfinder
US-Militär und NASA (1960er Jahre), radikal harmonisiert durch AIAG und VDA (2019)
Synonyme
SFMEA, System-Fehlermöglichkeits- und Einflussanalyse, Konzept-FMEA, System FMEA
Fun Fact
In den frühen Tagen der Systementwicklung starben Projekte oft erst in der Integrationsphase. Ein prominentes historisches Beispiel ist der Mars Climate Orbiter von 1999, der in der Atmosphäre verglühte. Die Hardware funktionierte perfekt, die Software rechnete fehlerfrei, doch die Schnittstelle zwischen einem imperialen und einem metrischen Maßsystem versagte. Die System-FMEA wurde entwickelt, um exakt solche katastrophalen Schnittstellenfehler zu antizipieren, lange bevor Subsysteme überhaupt physisch kombiniert werden.
🎯 Ziele und Grundidee
Das absolute Primärziel der System-FMEA im Systems Engineering ist die präventive Beherrschung der architektonischen Komplexität. Während sich klassische Analysen auf das Versagen isolierter Bauteile stürzen, betrachtet die S-FMEA das Produkt als Blackbox und analysiert die Interaktionen der darin enthaltenen Subsysteme. Sie fokussiert sich auf Energieflüsse, Signalübertragungen und mechanische Verbindungen zwischen den Elementen. Das Management erhält durch die Methode den mathematischen Beweis, dass das Zusammenspiel von Mechanik, Elektronik und Software logisch sicher und funktional robust ausgelegt ist. Die Methode erzwingt das systematische Aufbrechen von Silo-Denken, da Software-Entwickler und Hardware-Konstrukteure an einen Tisch gezwungen werden, um die Grauzonen ihrer Übergabepunkte zu definieren.
Methodisch muss die System-FMEA zwingend von der Design-FMEA (D-FMEA) und der Prozess-FMEA (P-FMEA) abgegrenzt werden. Die S-FMEA steht in der Entwicklungshierarchie ganz oben. Sie analysiert das Gesamtsystem, zum Beispiel das komplette Bremssystem eines Fahrzeugs, und übergibt die identifizierten Anforderungen an die darunterliegende Ebene. Erst danach startet die D-FMEA, welche die konkreten Einzelkomponenten, wie den Bremssattel oder die Bremsscheibe, auf Konstruktionsfehler untersucht. Die P-FMEA schließt den Kreis und analysiert später die physischen Herstellrisiken im Werk. Eine S-FMEA, die sich in Bauteilgeometrien verliert, ist methodisch falsch angewendet und verfehlt ihren Zweck der Architektursicherung komplett.
📚 Normative Basis und Standards
Die methodische Anwendung und praktische Durchführung basiert auf etablierten internationalen Qualitätsnormen, regulatorischen Rahmenwerken sowie anerkannten Industriestandards, die den Verbindlichkeits- und Qualitätsrahmen für diese Methode vorgeben:
- AIAG & VDA: FMEA-Handbuch - Design-FMEA, Prozess-FMEA, FMEA-Ergänzung MSR
- ISO 26262: Road vehicles - Functional safety (Fordert explizit System-Sicherheitsanalysen wie die S-FMEA)
- ASPICE (Automotive SPICE): Prozess-Referenzmodell für die Software- und Systementwicklung
- MIL-STD-1629A: Procedures for Performing a Failure Mode, Effects and Criticality Analysis (Historischer Ursprung)
II. Methodik und Anwendung
Methode im Detail
🔍
📌 Grundregeln und Anwendungsprämissen
Das Black-Box-Prinzip
In der System-FMEA dürfen keine Bauteilgeometrien oder Materialstärken diskutiert werden. Das System wird als Kasten betrachtet, der Inputs empfängt und Outputs liefert. Die Analyse fokussiert sich exklusiv auf die Funktion des Systems und die Übergabepunkte (Schnittstellen) zwischen den Subsystemen. Alles andere ist Inhalt der Design-FMEA.
Das Blockschaltbild-Dogma
Vor dem Start der Risikoanalyse muss zwingend ein System-Blockschaltbild (Boundary Diagram) vorliegen. Dieses Diagramm muss alle Subsysteme und deren physikalische, elektrische, energetische und informatorische Schnittstellen glasklar aufzeigen. Ohne diese visuelle Architekturbasis ist die System-FMEA eine ziellose Raterei.
Die Top-Down-Vererbung
Die Fehlerfolgen der System-FMEA werden automatisch zu den übergeordneten Systemanforderungen, während die Fehlerursachen (Versagen der Subsysteme) als Lastenheft-Anforderungen an die D-FMEA der Einzelkomponenten vererbt werden. Das System muss datentechnisch zwingend durchgängig vernetzt sein.
Die Interdisziplinaritäts-Pflicht
Eine System-FMEA darf niemals nur von Mechanikern durchgeführt werden. Da moderne Systeme hochgradig mechatronisch sind, müssen zwingend Software-Architekten, Elektronik-Entwickler und Systemingenieure im selben Raum sitzen, um die oft toxischen Missverständnisse an den Disziplingrenzen aufzudecken.
🧰 Erforderliches Kompetenzlevel und Ausstattung
Kompetenz 1 Die gnadenlose Moderationsfähigkeit, um Fachspezialisten davon abzuhalten, in Bauteildetails abzudriften, und sie stattdessen konsequent auf der abstrakten Ebene der Systemfunktionen zu halten.
Kompetenz 2 Ein exzellentes methodisches Verständnis des Systems Engineering, idealerweise flankiert durch Zertifizierungen nach INCOSE und tiefes Wissen über das V-Modell.
Ausrüstung Zwingender Zugriff auf professionelle FMEA-Datenbanksoftware wie APIS IQ-FMEA oder PLATO, da Tabellenkalkulationen bei der Darstellung von mehrdimensionalen Schnittstellen und Funktionsnetzen sofort mathematisch kollabieren.
🧱 Detaillierte Aufschlüsselung der Kernkomponenten
Schritt 1 Planung und Vorbereitung
Fokus auf die Systemabgrenzung. Denkweise ist juristisch und abgrenzend. Ziel ist die exakte Definition des Betrachtungsumfangs (Scoping). Typische Fragestellung: Gehört das externe Netzteil noch zu unserem System oder ist es eine vom Kunden beigestellte Blackbox, deren Versagen wir als Randbedingung akzeptieren müssen?
Schritt 2 Strukturanalyse
Fokus auf die Architektur. Denkweise ist hierarchisch und vernetzend. Ziel ist der Aufbau des Systembaums vom Gesamtsystem über die Subsysteme bis zu den Schnittstellen. Typische Fragestellung: Über welche exakten elektrischen und mechanischen Schnittstellen kommuniziert das Steuergerät mit dem Aktuator?
Schritt 3 Funktionsanalyse
Fokus auf die Systemaufgabe. Denkweise ist lösungsorientiert und positiv. Ziel ist die Zuordnung von messbaren, physikalischen Funktionen zu den Strukturelementen. Typische Fragestellung: Welche genaue Funktion muss die CAN-Bus-Schnittstelle erfüllen, damit der Bremsbefehl in unter zwei Millisekunden übertragen wird?
Schritt 4 Fehleranalyse
Fokus auf das emergente Versagen. Denkweise ist destruktiv und logisch. Ziel ist die Konstruktion des Fehlernetzes aus Systemfehler, Schnittstellenfehler und Subsystemausfall. Typische Fragestellung: Wenn die Schnittstelle das Signal verzerrt (Fehlerart), was ist die physikalische Ursache im Subsystem und welche Folge hat das für den Endnutzer?
Schritt 5 Risikoanalyse
Fokus auf die Metrik. Denkweise ist quantifizierend und eiskalt. Ziel ist die Bewertung von Bedeutung, Auftreten und Entdeckung im Systemtest. Typische Fragestellung: Mit welchem spezifizierten Integrationstest auf dem Hardware-in-the-Loop-Prüfstand (HiL) entdecken wir diesen Schnittstellenfehler verlässlich vor dem Design-Freeze?
Schritt 6 Optimierung
Fokus auf die Architektur-Härtung. Denkweise ist präventiv und iterativ. Ziel ist die Definition von Systemänderungen, Redundanzen oder härteren Testspezifikationen. Typische Fragestellung: Müssen wir einen redundanten Sensorzweig (Hardware) einziehen oder reicht ein Plausibilitäts-Check in der Software, um das Risiko zu beherrschen?
Schritt 7 Ergebnisdokumentation
Fokus auf den Nachweis. Denkweise ist normativ und kommunikativ. Ziel ist die Übergabe der verifizierten Systemanforderungen an die Komponententeams. Typische Fragestellung: Sind alle kritischen Systemrisiken auf ein akzeptables Maß reduziert und die Gegenmaßnahmen vertraglich im Lastenheft verankert?
🌐 Online-Durchführbarkeit
Die Methode ist aufgrund des massiven Einsatzes von relationalen Datenbanken prädestiniert für die digitale, globale Zusammenarbeit. Cloud-basierte FMEA-Lösungen ermöglichen es verteilten Engineering-Teams, simultan am System-Strukturnetz zu arbeiten. Der Moderator führt das Team online durch den Sieben-Schritte-Ansatz, während die Software im Hintergrund die Konsistenz der Schnittstellen und Vererbungsregeln eiskalt überwacht.
Anwendung
🔨
Scoping und Boundary Diagramm (Schritt 1)
Der Moderator fordert vom Systemarchitekten das Blockschaltbild an. Das Team definiert glasklar die Systemgrenzen. Alles, was innerhalb der Systemgrenze liegt, wird analysiert. Alles außerhalb wird als Umgebung definiert. Ohne diese harte rote Linie verliert sich das Team in Endlosdiskussionen über Kundenverhalten oder Infrastruktur, die es ohnehin nicht kontrollieren kann.
Aufbau des hierarchischen Strukturbaums (Schritt 2)
In der Software wird die Architektur aufgebaut. Auf Ebene eins steht das Gesamtsystem, zum Beispiel ein adaptiver Tempomat. Auf Ebene zwei folgen die Subsysteme: Radar-Sensor, Steuergerät, Bremshydraulik. Ebene drei zwingt das Team, die Schnittstellen explizit zu benennen: Mechanische Verschraubung, CAN-Bus-Verbindung, Stromversorgung.
Definition der Schnittstellen-Funktionen (Schritt 3)
Das Team ignoriert vorerst die Fehler und beschreibt ausschließlich den Idealzustand. Jede Schnittstelle erhält eine harte, messbare Funktion. Der CAN-Bus muss nicht einfach nur Daten übertragen, er muss Radardaten mit 500 Kilobit pro Sekunde störungsfrei an das Steuergerät senden. Diese Funktionen werden vertikal im Systemnetz verknüpft, um die Wirkungskette aufzuzeigen.
Erstellung des Fehlernetzes (Schritt 4)
Die Logik wird eiskalt umgekehrt. Die positive Schnittstellenfunktion wird zur Fehlerart, etwa Datenübertragung zu langsam oder Signal verrauscht. Die Ursache wird im versagenden Subsystem gesucht, beispielsweise Steuergerät überlastet. Die Folge schlägt auf die Gesamtsystemebene durch, in diesem Fall System leitet Bremsung zu spät ein. Das Fehlernetz (Folge, Art, Ursache) ist damit logisch geschlossen.
Festlegung des aktuellen Systemdesigns (Schritt 5a)
Das Team dokumentiert den aktuellen Planungsstand. Für jede Fehlerursache wird notiert, durch welche präventiven Designmaßnahmen (zum Beispiel geschirmte Kabel) das Auftreten verhindert werden soll. Dies definiert eiskalt den B-Wert (Bedeutung) und den A-Wert (Auftreten) laut dem VDA-AIAG Katalog.
Definition der Systemtests (Schritt 5b)
Das Team listet auf, wie das System im Integrationstest geprüft wird. Wird das Signalrauschen auf dem HiL-Prüfstand (Hardware-in-the-Loop) simuliert oder gibt es nur einen simplen Feldtest am Ende? Diese Entdeckungsmaßnahmen bestimmen den E-Wert (Entdeckung), wobei harte algorithmische Checks besser bewertet werden als späte Fahrversuche.
Berechnung der Aktionspriorität (Schritt 5c)
Die Software berechnet aus Bedeutung, Auftreten und Entdeckung vollautomatisch die Aktionspriorität (AP) in den Stufen Hoch, Mittel oder Niedrig. Die veraltete Risikoprioritätszahl wird ignoriert. Eine hohe AP signalisiert dem Systemarchitekten, dass seine Architektur das Fehlerpotenzial aktuell nicht beherrschen kann.
Architektonische Optimierung (Schritt 6a)
Für Risiken mit hoher AP zwingt der Moderator das Team zu echten Systemänderungen. Das kann der Einbau eines redundanten Sensors sein, die Änderung der Bus-Architektur oder die Implementierung einer Software-Wachhund-Funktion (Watchdog), die das System bei Kommunikationsverlust in einen sicheren Zustand (Fail-Safe) versetzt.
Anpassung des Test-Plans (Schritt 6b)
Reicht eine Designänderung nicht aus, müssen die Testspezifikationen verschärft werden. Das bedeutet oft, zusätzliche Ressourcen für aufwendigere Systemintegrationstests (SiL, MiL, HiL) freizugeben, um den Fehler garantiert zu entdecken, bevor das Design an die Komponenten-Entwickler eingefroren wird.
Rollout an die Design-FMEA (Schritt 7)
Das fertige Systemnetz wird freigegeben. Die ermittelten Fehlerursachen der System-FMEA werden nun eiskalt als verpflichtende Konstruktionsanforderungen an die D-FMEA der nachgelagerten Komponenten übergeben. Der Bremssattel-Konstrukteur weiß nun exakt, welche übergeordneten Systemrisiken sein einzelnes Bauteil absichern muss.
Ergebnis
📦
Architektonisches Ergebnis
Eine logisch gehärtete Systemarchitektur, in der Redundanzen, Fallback-Ebenen und Diagnosefunktionen mathematisch bewiesen die Ausfallsicherheit des Gesamtsystems garantieren.
Regulatorisches Ergebnis
Eine normkonforme und auditiersichere Datenbank, die als zentrales Beweismittel für Funktionale Sicherheit (FuSi) und ASPICE-Assessments dient.
Engineering Ergebnis
Ein lückenloses Set an vererbten, hochspezifischen Konstruktionsanforderungen, die direkt als Input für die nachgelagerten Design-FMEAs der Komponenten-Entwickler dienen.
Alternativen
🧩
Design-FMEA (D-FMEA)
Die D-FMEA ist keine echte Alternative, sondern die nachgelagerte Pflicht. Während die System-FMEA abstrakt das Zusammenspiel und die Schnittstellen analysiert, nimmt die D-FMEA das einzelne Bauteil (zum Beispiel die Schraube) und prüft es knallhart auf mechanische Konstruktionsschwächen. Beide ergänzen sich zwingend.
Fehlerbaumanalyse (Fault Tree Analysis - FTA)
Die FTA ist ein deduktiver Top-Down-Ansatz. Man geht von einem einzigen katastrophalen Ausfall aus und berechnet mit Boolescher Logik die Eintrittswahrscheinlichkeit über alle Subsysteme hinweg. Sie wird in der Luftfahrt oft parallel zur System-FMEA eingesetzt, um quantitativ messbare Wahrscheinlichkeiten für extrem kritische Sicherheitsereignisse zu ermitteln.
III. Evaluation und Risikomanagement
Tipps
💡
Aus der Praxis für die Praxis
Wertvolle Expertenhinweise helfen dir dabei, typische Stolpersteine zu umgehen, die Effizienz bei der Umsetzung drastisch zu steigern und das volle Potenzial der Methode direkt im operativen Alltag auszuschöpfen
Tipp 1: Trennen Sie Hard- und Software in der Diskussion nicht. Zwingen Sie die Programmierer und die Mechanik-Konstrukteure in denselben Workshop. Die tödlichsten Systemfehler passieren genau dort, wo der Code auf den Stahl trifft und beide Seiten davon ausgehen, dass der andere das Problem schon abfängt.
Tipp 2: Verwenden Sie für die Strukturanalyse zwingend ein Boundary Diagramm. Wer versucht, eine System-FMEA nur anhand eines textbasierten Lastenhefts aufzubauen, wird unweigerlich kritische Schnittstellen (wie Kriechströme, thermische Strahlung oder mechanische Resonanzen) übersehen.
Tipp 3: Nutzen Sie die Fehlerfolge auf der obersten Systemebene, um den Severity-Wert (Bedeutung) sofort einzufrieren. Wenn das Gesamtsystem versagt und Lebensgefahr besteht (Wert 10), vererbt sich diese Zehn gnadenlos auf alle darunterliegenden Subsysteme, egal wie unbedeutend das kleine Kabel auf den ersten Blick wirkt.
Fallstricke
⚡
Wo Licht ist, ist auch Schatten
In der Praxis führen typische Fehler oft dazu, dass die Anwendung der Methode ihr volles Potenzial verfehlt.
∝ Ignorieren von parasitären Schnittstellen. Ingenieure analysieren oft nur die gewollten Schnittstellen (Stromkabel, Datenleitung). Parasitäre Schnittstellen wie Hitzeabstrahlung des Motors auf das Steuergerät oder mechanische Vibrationen werden vergessen. Genau diese ungewollten Interaktionen bringen Systeme in der Realität zum Absturz.
∝ Tabellenkalkulationen statt Datenbanken. Eine System-FMEA in einer 2D-Tabelle zu führen, ist systemischer Selbstmord. Wenn sich eine Anforderung ändert, müssen Sie hundert Zeilen manuell anpassen. Nur relationale FMEA-Datenbanken können Vererbungen logisch korrekt über mehrere Systemebenen hinweg dynamisch verwalten.
∝
∝
Stärken und Grenzen
⚖️
Jede Methode hat ihren optimalen Einsatzbereich
Die Anwendung bietet enorme strategische Vorteile, stößt bei unvollständiger Ausführung jedoch an klare Grenzen.
Wann bringt die Methode besonderen Nutzen?
+ Macht architektonische Designfehler extrem früh sichtbar, zu einem Zeitpunkt, an dem eine Änderung im System noch reines Papier ist und wenige hundert Euro kostet, anstatt in der Testphase Millionen zu verbrennen.
+ Zwingt interdisziplinäre Teams dazu, Schnittstellen und Übergabepunkte verbindlich zu definieren, wodurch das berüchtigte Werfen von Verantwortlichkeiten über den Zaun zwischen Software und Hardware beendet wird.
+ Liefert die mathematische und logische Basis für funktionale Sicherheitskonzepte (Safety Cases) nach ISO 26262 und ist der ultimative Haftungsnachweis bei Systemausfällen im Feld.
+
+
Was sind die Grenzen der Methode?
∼ Erfordert ein extrem hohes Maß an abstraktem Denkvermögen, was Konstrukteure, die es gewohnt sind, in harten CAD-Maßen zu denken, in den ersten Sitzungen oft kognitiv überfordert und frustriert.
∼ Generiert bei komplexen mechatronischen Netzwerken gewaltige Datenmodelle, die ohne strikte Scoping-Regeln und professionelle Moderation schnell im administrativen Chaos und in Datenfriedhöfen enden.
∼ Kann mutwillige Manipulation oder völlig unvorhersehbares Endkundenverhalten (Missbrauch) nur schwer erfassen, da die Methode logische, systemische Ableitungen voraussetzt.
∼
∼
Erfolgsmetriken (KPIs)
📐
Interface Coverage Ratio
Der prozentuale Anteil der im Boundary Diagramm identifizierten Schnittstellen, die lückenlos in der System-FMEA bewertet und mit harten Testmaßnahmen belegt wurden. Zielwert einhundert Prozent.
High-Risk Mitigation Rate
Die absolute Anzahl der Architektur-Knotenpunkte mit einer initialen Aktionspriorität Hoch, die vor dem finalen Design-Freeze durch Redundanzen oder Software-Checks auf Niedrig oder Mittel gesenkt wurden.
❓ Häufig gestellte Fragen
Die wichtigsten Fachfragen zur Methode auf einen Blick: Kompakt, normenkonform und auf den Punkt beantwortet.
Was ist der Unterschied zwischen S-FMEA und D-FMEA?
Wann ist der richtige Zeitpunkt für eine System-FMEA?
Warum sind parasitäre Schnittstellen so wichtig?
Reicht eine einfache Excel-Tabelle für die S-FMEA?
Wer muss zwingend am System-FMEA Workshop teilnehmen?
%%frage6%%
%%frage7%%
IV. Praxis und Mehrwert
⚙️ Praxisrelevanz in unserem professionellen Ingenieursumfeld
Wir wenden diese Methode fast täglich an, um komplexe Herausforderungen zu strukturieren und messbare Resultate für unsere Kunden zu erzielen. Die folgenden drei Praxisfälle veranschaulichen, wie sich dieser Ansatz erfolgreich realisieren lässt:
Qualitätsmanagement
Im Qualitätsmanagement liefert die System-FMEA die ultimative Argumentationsbasis bei OEM-Audits in der Vorphase. Sie beweist dem Kunden, dass das Produkt nicht einfach nur aus zugekauften Teilen zusammengesteckt wird, sondern dass das Integrationsrisiko methodisch verstanden und vollständig unter Kontrolle ist.
Systems Engineering
Im Systems Engineering ist die Methode das absolute Herzstück der linken Seite des V-Modells. Sie schlägt die Brücke zwischen den rein abstrakten Requirements (Lastenheft) und dem physischen Systemdesign. Sie zwingt das Engineering, funktionale Sicherheitsmechanismen zu entwerfen, bevor erste Platinen gelötet werden.
Risikomanagement
Im Risikomanagement bewahrt die System-FMEA das Unternehmen vor den teuersten Rückrufen. Hardware-Fehler sind lokalisiert und oft leicht tauschbar; Systemfehler, bei denen Hardware und Software nicht harmonieren, erzwingen oft völlig neue Architekturen, was nach Start der Serienproduktion den Ruin bedeuten kann.
🏢 Fallbeispiele aus der Praxis
Theorie wird erst durch messbaren Nutzen im Feld zur Validität: Die folgenden anonymisierten Praxisfälle aus unserer QM- und Systems-Engineering-Beratung dokumentieren den konkreten Methodeneinsatz, die durchgeführten Ursachenanalysen und die quantifizierbaren Projekterfolge unter realen Industriebedingungen.
Fallbeispiel 1: Automotive - Das stumme Steuergerät
Problem: Ein Tier-1-Zulieferer entwickelte ein neues Infotainment-System. In der Prototypenphase stürzte das Gerät regelmäßig thermisch ab, obwohl die Hardware-Komponenten die Hitzetests einzeln bestanden hatten. Methodeneinsatz: Eine nachträgliche System-FMEA zerlegte die parasitären Schnittstellen. Ergebnis: Es wurde eiskalt bewiesen, dass der Audio-Verstärker (Hardware) seine Abwärme genau über das Gehäuse an den Hauptprozessor (Hardware) ableitete, der dann die Schutzabschaltung (Software) triggerte. Eine einfache Umpositionierung der Platinen-Schnittstelle im Architektur-Layout löste das Hitzeproblem sofort, lange vor teuren Gehäuse-Werkzeugänderungen.
Fallbeispiel 2: Medizintechnik - Die fatale Infusion
Problem: Bei der Entwicklung einer intelligenten Infusionspumpe sollte die Mechanik den Durchfluss regeln, während die Software Alarm schlägt, wenn der Schlauch abknickt. Methodeneinsatz: Das Systems Engineering führte eine strenge S-FMEA anhand des Boundary-Diagramms durch. Ergebnis: Die Analyse zeigte eine hochkritische funktionale Lücke: Wenn der Drucksensor (Schnittstelle) mechanisch vereist oder klemmt, registriert die Software keinen Fehler und pumpt ungehindert weiter. Die Architektur wurde sofort geändert, um eine redundante optische Tropfenzählung zu integrieren, was die Zulassung nach FDA-Standards rettete.
Fallbeispiel 3: Maschinenbau - Der Kommunikations-Crash
Problem: Ein vollautomatisches Logistik-Shuttle ignorierte gelegentlich Stopp-Befehle und kollidierte. Software- und Mechanik-Abteilung schoben sich monatelang gegenseitig die Schuld zu. Methodeneinsatz: Ein Moderator zwang beide Parteien in einen System-FMEA-Workshop und fokussierte die Analyse stur auf die Schnittstelle Signalverarbeitung. Ergebnis: Die S-FMEA entlarvte, dass die mechanischen Vibrationen beim Bremsen winzige, sekundenbruchteilige Spannungsabfälle am Sensor-Stecker erzeugten, was den Software-Befehl löschte. Ein entkoppelter Stecker (Hardware) und eine Fehlertoleranz-Routine (Software) behoben den Systemfehler endgültig.
💬 Expertenzitate
Einschlägige Fachzitate zur wissenschaftlichen und normativen Einordnung der Methode.
♦ Eberhard Rechtin (1991): 'Systeme versagen meist an ihren Schnittstellen. Wer nur die Bauteile optimiert, baut perfekte Trümmer für den unausweichlichen Crash.'
♦ W. Edwards Deming (1993): 'Das System muss für das System gemanagt werden. Wenn jedes Teil auf Kosten des Ganzen optimiert wird, ist das Ganze zerstört.'
♦
🚀 Unser Mehrwert zur Anwendung von System-FMEA (S-FMEA)
Methodenkompetenz ist der Schlüssel zur fehlerfreien Serienreife, doch der Praxistransfer stellt Teams vor zeitliche und kapazitäre Hürden. Unser Anwendungs-Mehrwert schließt diese Lücke: Wählen Sie zwischen auditfähigen Downloads für die sofortige Eigennutzung oder sichern Sie sich die externe Moderation durch zertifizierte 7SIGMA-Experten zur Absicherung kritischer Projektphasen.
Sollten Sie über das reine Methodenwissen hinaus Unterstützung bei der operativen Einführung benötigen, begleiten wir Sie auch direkt vor Ort oder remote: Wählen Sie zwischen auditfähigen Downloads für die sofortige Eigennutzung, maßgeschneiderten Inhouse-Trainings zur Teambefähigung oder sichern Sie sich die externe Moderation durch zertifizierte 7SIGMA-Consultants zur rechtssicheren Absicherung kritischer Meilensteine.
Vorlagen, Dokumente und Downloads
Vom leeren Blatt direkt zur auditfähigen Umsetzung: Nutzen Sie unsere praxiserprobten Arbeitshilfen für den sofortigen Einsatz. Der Zugriff auf alle Vorlagen, Leitfäden und Checklisten erfolgt direkt über die Methodothek.
Moderation und Beratung
Wenn interne Kapazitäten fehlen oder festgefahrene Dynamiken den Fortschritt hemmen, sichert 7SIGMA Ihren Projekterfolg. Unsere Experten leiten Ihre Analyse-Sessions neutral und verankern die Methode strategisch in Ihrer Organisation.
Workshops und Trainings
Methoden entfalten ihren vollen Wert erst durch handlungssichere Anwender. In unseren Praxis-Trainings vermitteln wir die direkte Methodenanwendung gezielt an konkreten Baugruppen und Prozessen aus Ihrem Betriebsalltag.
🕹️ Interaktive Inhalte
An dieser Stelle entsteht in Kürze dein passendes interaktives Tool - wie ein digitaler Rechner, eine smarte Checkliste oder ein interaktives Bewertungs-Widget, mit dem du die Methode direkt online anwenden kannst. Bleib gespannt!
V. Verzeichnisse & Anhang
🏆 Unsere Referenzen bei der Anwendung von System-FMEA (S-FMEA)


📇 Glossar
S-FMEA = System Failure Mode and Effects Analysis | D-FMEA = Design Failure Mode and Effects Analysis | P-FMEA = Process Failure Mode and Effects Analysis | HiL = Hardware-in-the-Loop | APQP = Advanced Product Quality Planning | AP = Action Priority | FuSi = Funktionale Sicherheit
📰 Blogbeiträge zu System-FMEA (S-FMEA)
Vertiefe dein Wissen: Hier findest du aktuelle Fachartikel, fundierte Hintergrundberichte und weiterführende Analysen aus unserem Redaktionsnetzwerk, die sich praxisnah mit der Anwendung und den Feinheiten dieser Methode auseinandersetzen.
🎬 Videobeitrag zu System-FMEA (S-FMEA)
Komplexe Produkte wie autonome Fahrzeuge oder smarte Medizinroboter bestehen aus Tausenden Bauteilen, Millionen Zeilen Softwarecode und hochempfindlicher Elektronik. Die gefährlichsten Fehler passieren nicht, weil ein einzelnes Bauteil versagt, sondern weil diese völlig unterschiedlichen Disziplinen nicht korrekt miteinander kommunizieren. Die hier vorgestellte Analysemethode des Systems Engineering setzt exakt an diesem Punkt an. Sie löst sich von der Betrachtung einzelner Komponenten und analysiert das System als architektonisches Netzwerk. In einem strukturierten Prozess werden die logischen, physikalischen und energetischen Schnittstellen zwischen Hard- und Software identifiziert. Das Team sucht gezielt nach Systemausfällen, die durch fehlerhafte Übergabepunkte oder parasitäre Effekte entstehen. Durch diese rigorose Vorab-Analyse werden funktionale Sicherheitskonzepte und Redundanzen implementiert, lange bevor physische Prototypen gebaut werden. Das Ergebnis ist eine hochrobuste, auditiersichere Systemarchitektur, die komplexe Integrationsrisiken eiskalt beherrscht.
🎙️ Audiotranskript zu System-FMEA (S-FMEA)
Willkommen zur kompakten Methoden-Übersicht. Funktionieren Ihre Komponenten im Labor perfekt, aber das Gesamtsystem stürzt bei der Integration ab? Beenden Sie das Silodenken. Nutzen Sie die System-FMEA. Warten Sie nicht auf späte HiL-Tests. Zwingen Sie Ihre Software-Entwickler, Elektroniker und Mechanik-Konstrukteure an einen Tisch. Bauen Sie ein klares Blockdiagramm Ihrer Architektur auf. Hören Sie auf, über Materialstärken zu diskutieren, und analysieren Sie eiskalt Ihre Schnittstellen. Identifizieren Sie, was passiert, wenn Signale zu spät kommen, Energieflüsse abreißen oder parasitäre Hitze andere Subsysteme zerstört. Quantifizieren Sie das architektonische Risiko nach der harten Metrik der Automobilindustrie. Zwingen Sie Ihr Team, Redundanzen und Software-Watchdogs einzuziehen, bevor das Design eingefroren wird. Sichern Sie Ihr Gesamtsystem methodisch ab und garantieren Sie Ihren Kunden funktionale Sicherheit auf allerhöchstem Niveau, bevor die ersten Prototypen gebaut werden.
📖 Anhang
Fachliteratur und Normen (APA 7th)
- AIAG & VDA (2019). FMEA-Handbuch - Design-FMEA, Prozess-FMEA, FMEA-Ergänzung MSR, VDA QMC, Berlin.
- Haberfellner, de Weck et al. (2015). Systems Engineering: Grundlagen und Anwendung, Orell Füssli, Zürich.
- ISO (2018). ISO 26262: Road vehicles - Functional safety.
- Werdich (2011). FMEA - Leicht und verständlich: Mit zahlreichen praktischen Beispielen, Springer Vieweg, Wiesbaden.
- INCOSE (2015). Systems Engineering Handbook: A Guide for System Life Cycle Processes and Activities, Wiley, Hoboken.
Bildverzeichnis
Alle Bilder wurden von der Redaktion der 7SIGMA erstellt und geprüft.
Autorenschaft und Freigabe
Autor: Redaktion der 7SIGMA.
Fachliche Freigabe: Dipl.sc.pol.Univ, Roman Tizki, M.Sys.Eng., CEO, Inhaber und Senior Consultant bei 7SIGMA.
Review-Status: Fachlich geprüft und freigegeben gem. ISO 9001 E-E-A-T Qualitätsstandard.
Zitierhilfe-Box
APA 7
7SIGMA (2026). Methodothek: System-FMEA (S-FMEA). Online unter: https://7sigma.de/methodothek/system-fmea/
Harvard
7SIGMA (2026) 'System-FMEA (S-FMEA)', 7SIGMA Methodothek. Verfügbar unter: https://7sigma.de/methodothek/system-fmea/ (Eingesehen am: 30. August 2026).
@misc{7sigma_system-fmea, author = {7SIGMA}, title = {{Methodothek: System-FMEA (S-FMEA)}}, year = {2026}, url = {https://7sigma.de/methodothek/system-fmea/}}
Lizenz
Creative Commons CC BY-SA 4.0 (Namensnennung - Weitergabe unter gleichen Bedingungen)